Ανεπαρκή μέτρα κυβερνοασφάλειας, όπως εργοστασιακοί κωδικοί πρόσβασης που δεν έχουν τροποποιηθεί και παρωχημένο λογισμικό, ενδέχεται να επέτρεψαν σε χάκερ να αποκτήσουν πρόσβαση στα συστήματα ψύξης σούπερ μάρκετ σε διάφορες ευρωπαϊκές χώρες και να αυξήσουν εξ αποστάσεως τη θερμοκρασία των ψυγείων, σύμφωνα με ειδικό στον τομέα της κυβερνοασφάλειας.
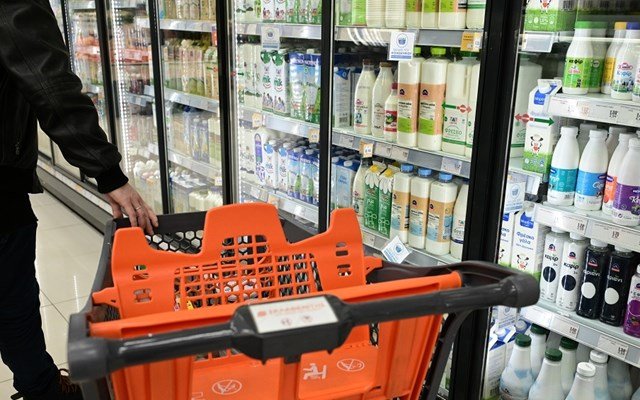
Η νέα κυβερνοεπίθεση, η δεύτερη μέσα σε διάστημα τριών εβδομάδων, έπληξε τα συστήματα ψύξης μεγάλων αλυσίδων λιανεμπορίου, μεταξύ των οποίων οι Carrefour και Delhaize στο Βέλγιο, καθώς και οι ICA και Coop στη Σουηδία. Το αποτέλεσμα ήταν να καταστραφούν τρόφιμα, τα οποία οι επιχειρήσεις αναγκάστηκαν να αποσύρουν και να πετάξουν, προκαλώντας παράλληλα ανησυχία για την ασφάλεια της εφοδιαστικής αλυσίδας τροφίμων. Στο στόχαστρο των επιθέσεων βρέθηκαν επίσης τρεις τράπεζες αίματος στη Γαλλία.
Μέχρι στιγμής, οι αρμόδιες αρχές δεν έχουν δημοσιοποιήσει πληροφορίες σχετικά με τον τρόπο με τον οποίο οι δράστες απέκτησαν πρόσβαση στα συστήματα, ενώ δεν έχει ταυτοποιηθεί κάποιος υπεύθυνος για τις επιθέσεις, όπως αναφέρει το Reuters.
Τα κενά ασφαλείας που άνοιξαν την πόρτα στους χάκερ
Ο Λόρενς Σινγκιέ, ηθικός χάκερ και ερευνητής στο Cyber 3 Lab, που ανήκει στο Πανεπιστήμιο Εφαρμοσμένων Επιστημών Howest της Μπριζ στο Βέλγιο, επισημαίνει στο Reuters ότι τα συστήματα που συνδέονται στο διαδίκτυο και επιτρέπουν την απομακρυσμένη πρόσβαση συχνά διαθέτουν ανεπαρκή μέτρα προστασίας.
“Στη συγκεκριμένη περίπτωση, το βασικό πρόβλημα ήταν ότι οι συσκευές αυτές ήταν συνδεδεμένες στο δημόσιο διαδίκτυο. Δεν θα έπρεπε καν να βρίσκονται εκεί”, δήλωσε, μιλώντας από ένα εργαστήριο γεμάτο διακομιστές και συστήματα αντίστοιχα με εκείνα που μπορούν να ελέγχουν τα ψυγεία των καταστημάτων.
Όπως εξήγησε, ένα από τα συνηθέστερα προβλήματα είναι ότι οι διαχειριστές των συστημάτων δεν αλλάζουν τους προεπιλεγμένους κωδικούς πρόσβασης που ορίζουν οι κατασκευαστές. Σε άλλες περιπτώσεις, οι συσκευές εξακολουθούν να λειτουργούν με παλαιότερες εκδόσεις λογισμικού, οι οποίες παρουσιάζουν γνωστά κενά ασφαλείας και μπορούν να αποτελέσουν στόχο κυβερνοεπιθέσεων.
Ο ίδιος πρόσθεσε ότι η τεχνητή νοημοσύνη διευκολύνει πλέον ακόμη και άτομα χωρίς ιδιαίτερη τεχνική κατάρτιση να πραγματοποιούν τέτοιου είδους επιθέσεις.
Αποσυνδέουν τα συστήματα ψύξης οι αλυσίδες σούπερ μάρκετ
Μετά τις επιθέσεις, οι αλυσίδες σούπερ μάρκετ ανακοίνωσαν την Τρίτη ότι έθεσαν εκτός διαδικτύου τα συστήματα ψύξης που είχαν παραβιαστεί, ακολουθώντας τις συστάσεις της Danfoss, εταιρείας που παρέχει λογισμικό παρακολούθησης και διαχείρισης συστημάτων ψύξης.
Τα συστήματα της Danfoss είχαν βρεθεί και πάλι μεταξύ εκείνων που αποτέλεσαν στόχο των επιθέσεων, με την εταιρεία να ανακοινώνει ότι συνεργάζεται με τους πελάτες της για την αποκατάσταση των προβλημάτων και την εφαρμογή διορθωτικών μέτρων.
Ο Σινγκιέ υπογράμμισε ότι οι επιχειρήσεις λιανεμπορίου θα πρέπει να ελέγξουν τον τρόπο με τον οποίο συνδέονται με τα συστήματα διαχείρισης των καταστημάτων, να ενισχύσουν την ασφάλεια των κωδικών πρόσβασης και να εξετάσουν τη μετάβαση από λύσεις που βασίζονται στη σύνδεση μέσω διαδικτύου σε ασφαλέστερα συστήματα με κάρτες SIM.
Αντίστοιχες τεχνολογίες χρησιμοποιούνται ήδη σε εγκαταστάσεις φωτοβολταϊκών και σε σταθμούς φόρτισης ηλεκτρικών αυτοκινήτων.
“Μετά την επίθεση, παρατηρούμε ότι πολύ λιγότερες τέτοιες συσκευές είναι πλέον άμεσα προσβάσιμες μέσω του δημόσιου διαδικτύου”, ανέφερε ο ειδικός.
Ωστόσο, προειδοποίησε ότι εξακολουθεί να υπάρχει μεγάλος αριθμός βιομηχανικών συσκευών που παραμένουν εκτεθειμένες στο διαδίκτυο, συχνά χωρίς οι ίδιοι οι ιδιοκτήτες ή οι διαχειριστές τους να το γνωρίζουν.
“Αν εξετάσει κανείς τα στοιχεία, θα διαπιστώσει ότι εξακολουθούν να υπάρχουν πολλές βιομηχανικές συσκευές εκτεθειμένες στο δημόσιο διαδίκτυο. Σε αρκετές περιπτώσεις, μάλιστα, ούτε ο ίδιος ο ιδιοκτήτης μιας επιχείρησης, είτε πρόκειται για κρεοπώλη είτε για σοκολατοποιό, γνωρίζει ότι οι συσκευές του είναι προσβάσιμες με αυτόν τον τρόπο”, κατέληξε.